Adeguamento NIS2

Il d.lgs. 138/2024, che attua la direttiva NIS2, chiede alle imprese dei settori critici di registrarsi presso l’Agenzia per la cybersicurezza nazionale, di adottare misure di sicurezza approvate da chi le amministra e di notificare gli incidenti, con scadenze che tornano ogni anno. E chi rientra deve occuparsi anche della sicurezza dei suoi fornitori: per questo la NIS2 arriva, con contratti e questionari, anche a chi non è in elenco.

Verifichiamo se rientri e come, ti seguiamo negli adempimenti verso l’Agenzia e scriviamo le regole che il decreto chiede di approvare e di poter mostrare. Ricevi la verifica di applicabilità motivata, le policy, la procedura per gli incidenti e il calendario delle tue scadenze.

Il servizio in breve

  • Per chi
    Imprese dei settori NIS2 e i loro fornitori: servizi IT gestiti, cloud, software house, servizi digitali

  • Ricevi
    Verifica di applicabilità, adempimenti verso ACN, policy, procedura per gli incidenti, calendario

  • Norme di riferimento
    D.lgs. 138/2024, artt. 3, 7, 23, 24 e 25; determinazioni ACN 2025 e 2026

La NIS2 non finisce con la registrazione

Il decreto lascia alle imprese il compito di riconoscersi, poi le chiama a scadenze fisse ogni anno, e chi le amministra ne risponde in prima persona.

Non sai se rientri

L’elenco dei soggetti NIS lo compila l’Agenzia sulle registrazioni delle imprese. Chi non si riconosce nei settori del decreto non si registra, ma l’obbligo resta.

Le scadenze tornano ogni anno

Registrazione, informazioni, categorizzazione delle attività: tre finestre fra gennaio e giugno, più 14 giorni per ogni modifica. E le misure le approva il consiglio (art. 23).

Un cliente ti chiede la NIS2

Sei fornitore di un’impresa che rientra: ti arrivano questionari e clausole nuove, perché il decreto le chiede di curare la sicurezza della sua catena di fornitura (art. 24).

Il calendario NIS2

Le date del decreto e dell’Agenzia per la cybersicurezza nazionale, aggiornate al Vademecum NIS di settembre 2026.

Ogni anno

Tre finestre fra gennaio e giugno

GenFebMarAprMagGiuLugAgoSetOttNovDic
Registrazionedal 1° gennaio al 28 febbraio, esito entro il 14 aprile
1 gen - 28 feb
14 apr, esito dell'Agenzia
Informazionidal 15 aprile al 31 maggio
15 apr - 31 mag
Categorizzazionedal 1° maggio al 30 giugno
1 mag - 30 giu
Ogni modificatutto l'anno
entro 14 giorni dalla modifica

Fonti: d.lgs. 138/2024, art. 7; Vademecum NIS dell'Agenzia per la cybersicurezza nazionale, settembre 2026.

Come lavoriamo: l’adeguamento NIS2 in tre fasi

Prima si stabilisce se e come rientri, poi gli adempimenti verso l’Agenzia, poi le regole da approvare e da poter mostrare.

01

La verifica

  • Settore, dimensione e gruppo, sugli allegati del decreto

  • Soggetto essenziale, importante o fuori, con le ragioni scritte

  • Se sei fornitore, cosa possono chiederti i clienti

02

Gli adempimenti verso ACN

  • Registrazione, punto di contatto e referente CSIRT

  • Informazioni e categorizzazione delle attività

  • Il calendario delle tue scadenze, anno per anno

03

Le regole interne

  • Le policy di sicurezza da approvare in consiglio

  • La procedura per gli incidenti: 24 ore, 72 ore, un mese

  • I requisiti di sicurezza per i tuoi fornitori

Documenti che il consiglio approva e che l’Agenzia può chiedere

Ricevi la verifica di applicabilità e i documenti di governance, scritti sulla tua organizzazione.
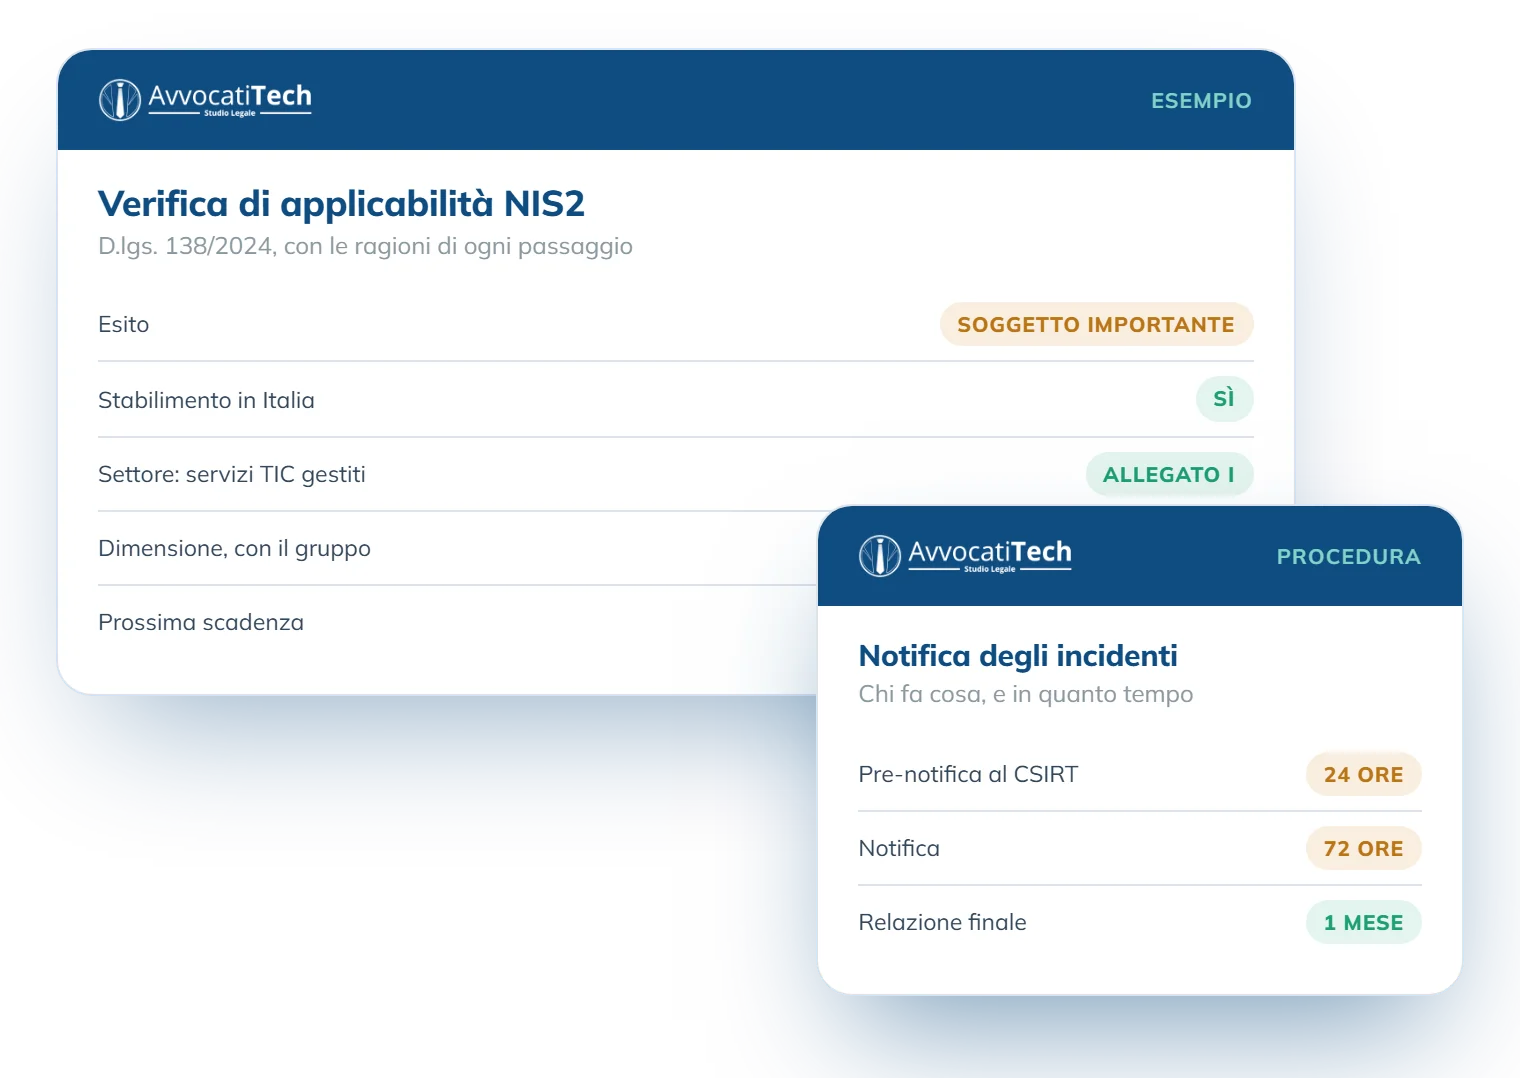
Esempio di adeguamento NIS2: la verifica di applicabilità con l'esito e la procedura di notifica degli incidenti con i tempi
  • La verifica di applicabilità
    Se rientri, in quale categoria e perché, anche quando la risposta è no.

  • Policy e procedure
    Le policy di sicurezza e il piano per gli incidenti, con i ruoli e i tempi di notifica.

  • Calendario e fornitori
    Le tue scadenze verso l’Agenzia e i requisiti da chiedere ai fornitori nei contratti.

Non compreso nel servizio. La configurazione delle misure di sicurezza sui tuoi sistemi; i test di penetrazione e le verifiche delle vulnerabilità; l’analisi forense dopo un incidente: li svolge un tecnico con un incarico suo, e il raccordo con la parte legale lo teniamo noi; la formazione degli organi di amministrazione, che si quota a parte.

A chi ti stai affidando

Avvocati specializzati nel diritto delle nuove tecnologie.

  • 5+ anni di esperienza
    Assistenza a imprese e professionisti

  • Commissione COA Napoli
    Componenti della commissione nuove tecnologie

  • Relatori in eventi formativi e di settore
    Per aziende e ordini professionali

A chi ti stai affidando

Avvocati specializzati nel diritto delle nuove tecnologie.

  • 5+ anni di esperienza
    Assistenza a imprese e professionisti

  • Commissione COA Napoli
    Componenti della commissione nuove tecnologie

  • Relatori in eventi formativi e di settore
    Per aziende e ordini professionali

Da dove si parte

Se vuoi un primo orientamento, c’è il check di autovalutazione; se sai già di rientrare, o se un cliente te lo chiede, si parte dall’adeguamento. Il prezzo è scritto nella proposta, prima di cominciare.

Prima di decidere

Rientri nella NIS2? Il check di autovalutazione

Le domande della verifica di applicabilità, in tre minuti, con l’esito e i riferimenti al decreto.

  • Che cosa fai, dove sei stabilito, quanto sei grande
  • Soggetto essenziale, importante o fuori
  • Cosa comporta: registrazione, misure, incidenti
  • Anonimo, senza registrazione

Il più adatto a chi deve mettersi in regola

Adeguamento NIS2

La verifica, gli adempimenti verso l’Agenzia e le regole interne, scritti sulla tua organizzazione.

  • Verifica di applicabilità motivata
  • Registrazione e informazioni sul portale ACN
  • Policy e procedura per gli incidenti
  • Requisiti di sicurezza per i fornitori

Si può aggiungere

  • La formazione degli organi di amministrazione
    Il consiglio deve formarsi e promuovere la formazione dei dipendenti (art. 23): le sessioni si quotano a parte.

  • I questionari dei tuoi clienti
    Se sei fornitore, rispondiamo con te ai questionari di sicurezza e rivediamo le clausole con la revisione del contratto.

Come si comincia

  • Call conoscitiva
    Il primo contatto, per capire cosa ti serve.

  • Proposta chiara
    Senza impegno fino alla firma. Cosa facciamo, in quanto tempo, a quale costo.

  • Avvio della collaborazione
    Un avvocato di riferimento ti segue dall’inizio alla fine.

20 minuti

Call conoscitiva

Ci racconti il progetto e ti diciamo se e come possiamo aiutarti. Poi ricevi una proposta scritta, con il prezzo e le voci di costo separate.

Senza costi e senza impegno.

Domande frequenti

Contano tre cose: dove sei stabilito, quanto sei grande e che cosa fai. Di regola rientri se operi in uno dei settori degli allegati I e II del decreto e superi i limiti della piccola impresa; alcune categorie, come i fornitori di servizi DNS e di registrazione dei domini, rientrano a qualunque dimensione (art. 3, commi 2 e 5). Un primo orientamento lo dà il nostro check di autovalutazione.

Se non rientri tu, il decreto non ti obbliga direttamente. Ma il tuo cliente deve curare la sicurezza della catena di approvvigionamento, compresi i rapporti con i fornitori diretti (art. 24, comma 2, lettera d), e per questo ti chiede questionari, clausole e garanzie. Chi gestisce sistemi informatici per conto di altre imprese, però, sta fra i settori del decreto, e oltre la piccola impresa rientra in proprio.

Gli obblighi sono gli stessi. Cambiano il numero delle misure di sicurezza di base, 43 contro 37, i controlli dell’Agenzia, ordinari per gli essenziali e solo su indizi per gli importanti, e le sanzioni (artt. 6, 36 e 38).

Gli organi di amministrazione approvano le misure di sicurezza, ne sovrintendono l’attuazione, seguono una formazione e sono responsabili delle violazioni (art. 23). Se l’impresa non si adegua dopo una diffida dell’Agenzia, chi la amministra può essere dichiarato temporaneamente incapace di svolgere funzioni dirigenziali in quella stessa impresa, finché non si adegua (art. 38, comma 6).

Per le violazioni su misure di sicurezza, notifiche e organi di amministrazione: fino a 10 milioni di euro o al 2% del fatturato annuo mondiale, se superiore, per i soggetti essenziali; fino a 7 milioni o all’1,4% per gli importanti (art. 38, commi 8 e 9).

Per un incidente significativo: una pre-notifica al CSIRT Italia entro 24 ore da quando lo scopri, la notifica entro 72 ore e una relazione finale entro un mese dalla notifica (art. 25, comma 5). Se sono coinvolti dati personali, c’è anche la notifica al Garante prevista dal GDPR, che è un’altra.

Le misure si configurano sui tuoi sistemi: backup, autenticazione a più fattori, gestione delle vulnerabilità. Lo fa il tuo reparto IT o un tecnico, con un incarico suo. Noi scriviamo le regole che quelle misure attuano e teniamo il raccordo fra la parte tecnica e quella legale.

Sono discipline diverse. DORA riguarda banche, assicurazioni e intermediari finanziari, che per alcuni adempimenti NIS ne sono sollevati, e i loro fornitori ICT; il Cyber Resilience Act chi produce o vende hardware e software connessi; il perimetro di sicurezza nazionale cibernetica i soggetti individuati dallo Stato. Nella verifica di applicabilità guardiamo anche queste.

Dipende dalla dimensione, dal settore e da quanto è già fatto. I due punti di partenza sono nella sezione qui sopra. Il prezzo è scritto nella proposta, prima di cominciare, con le voci di costo separate.

Dipende dalla dimensione dell’organizzazione e da quanto rapidamente arrivano le informazioni. I tempi sono scritti nella proposta.

Non trovi la tua domanda?

Scrivicela nel modulo qui sotto, con due righe sulla tua situazione. Ti rispondiamo noi, senza impegno.

Raccontaci di cosa hai bisogno

Ogni richiesta la legge un avvocato dello Studio, che ti ricontatta per fissare la call conoscitiva gratuita.